CISSP考試大綱
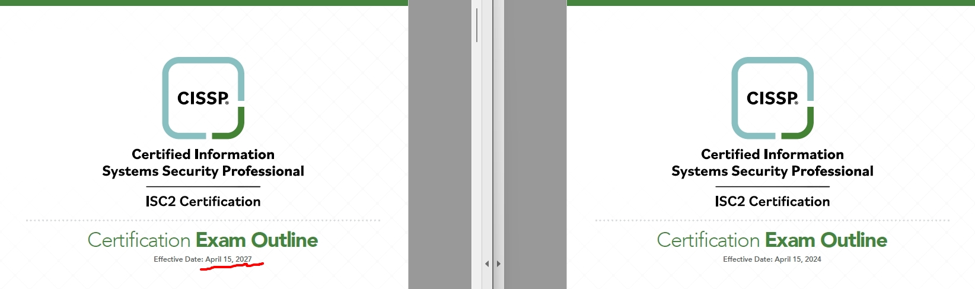
CISSP考試大綱每三年改版一次,新版大綱於2027年4月15生效。本次改版基本上沒有新增太多東西,主要是考試大綱的【結構與用字】的優化而已。
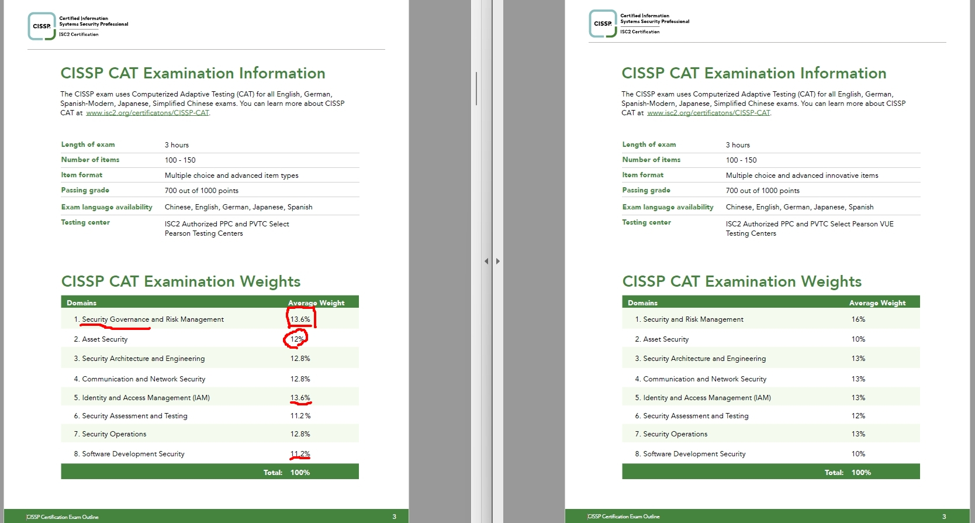
CISSP八個Domain的配分比重也調整的更為平衡。Domain 1由16%減為13.6%,Domain 2則由10%改為12%,是變動比例最高的二個Domain。
Domain 1 標題將 Security Management 的概念升級為 Security Governance,正式標題改為 Security Governance and Risk Management。
Domain 1
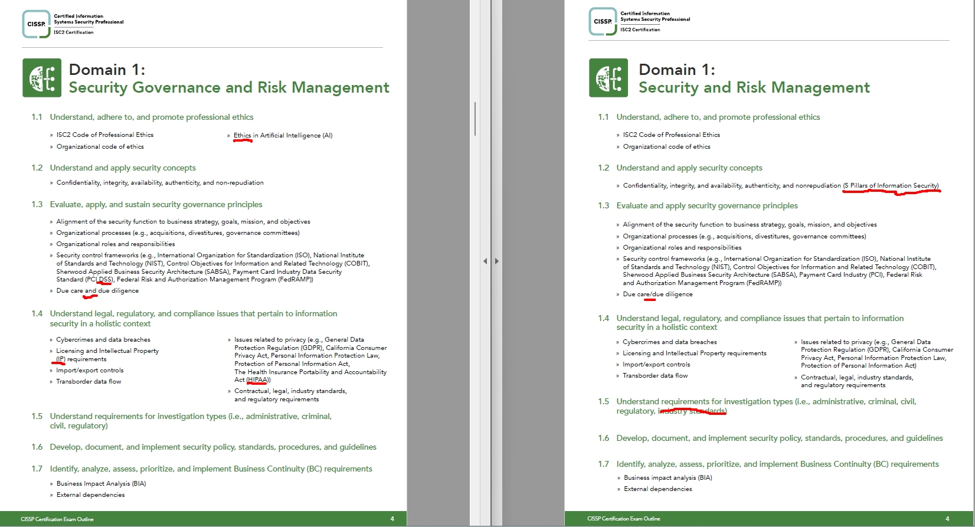
1.1新增Ethics in Artificial Intelligence (AI)。重點在道德,而不是AI的技術或模型。
1.3 將PCI改成PCI DSS。但standard跟framework是不同概念,我們並不認同把standard跟framework混為一談。Due care/due diligence改成Due care and due diligence讓語意/義更清楚。
1.5 標題的舉例刪除industry standards以符合邏輯,因為industry standards是標準,而不是一種調查類型(investigation type)。
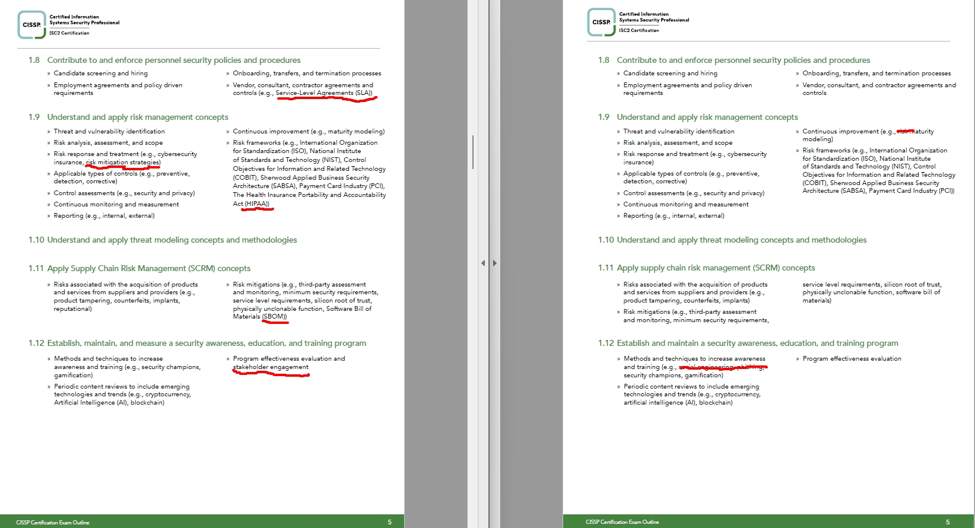
1.8 廠商及合約的控制舉例加入SLA(原本是7.4的子標題,現在變成1.8的例子)。
1.9 Risk treatment舉例新增risk mitigation strategies. (標題用risk treatment,但例子用risk response,表示CISSP的風險觀理概念沒有統一或不一致)
1.12 教育訓練與意識提升方法與技巧的舉例保留安全冠軍與遊戲化,刪除社交工程與釣魚,讓邏輯更一致。 因為社交工程及釣魚是攻擊技巧,不是防止的方法。教育訓練方案的有效性估一項多加利害關係人參與(stakeholder engagement)。
Domain 2
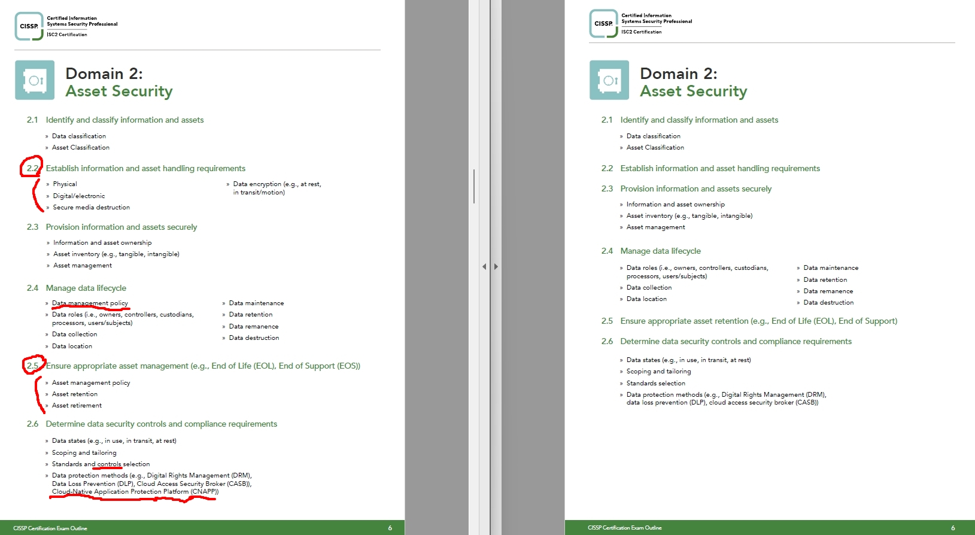
2.2 制定資訊與資產處要求多了4項子標題(舊版只有大標題,沒有子標題)。
2.4 管理資料生命週期多了資料管理政策。
2.5 將標題由資產保留改成資產管理,並刪除舊版的子標題,新版不提供子標題。
2.6 多了雲原生應用保護平台(CNAPP)
Domain 3
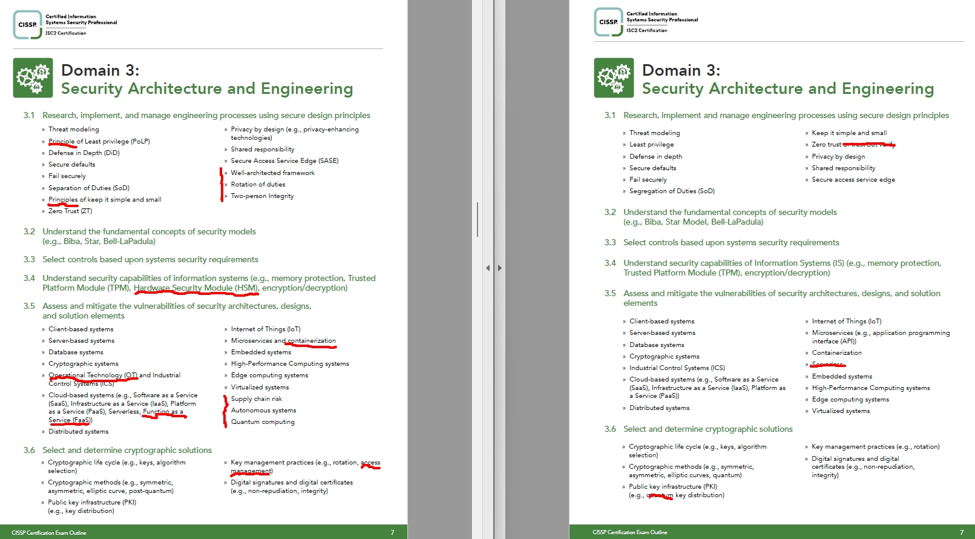
3.1 最小特權用字改成最小特權原則,並簡寫成PoLP;KISS改成KISS原則。新增架構良好的框架(well-architected framework)、工作輪調(rotation of duties)與二人完整性(two-person integrity)。
3.4 增加了 Hardware Security Module (HSM)。
3.5 ICS加上OT、雲服務模型多了FaaS (取代舊版的serverless)、微服務加上容器化(原本是獨立子標題)。多了供應鍊風險、無人系統(autonomous systems)及量子運算。
3.6 PKI 範例刪除了 quantum 一詞(將 quantum key distribution 改為 key distribution)。
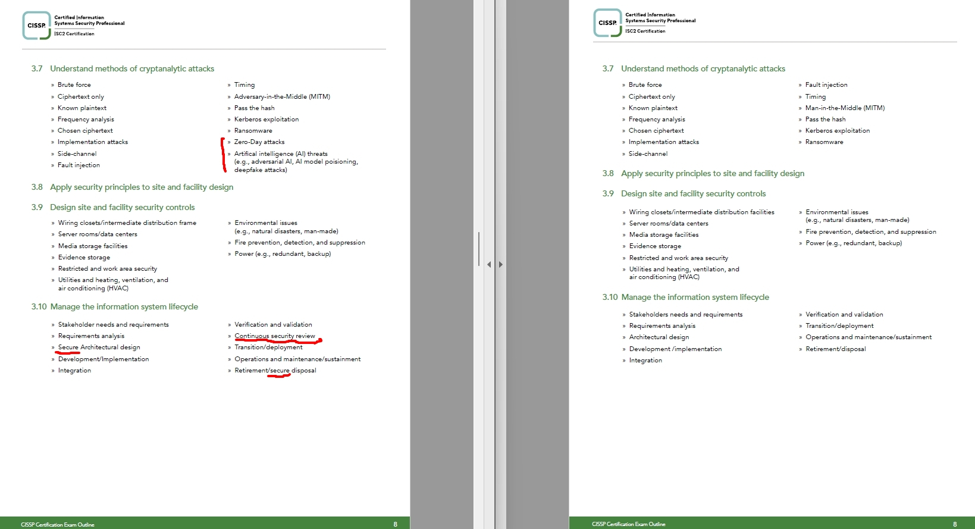
3.7 多了零日(zero-day)攻擊與AI的威脅。
3.10 架構設計改成安全架構設計(secure architectural design)、除役(disposal)改成安全的除役(secure disposal);新增連續安全審查(continuous security review)。
Domain 4
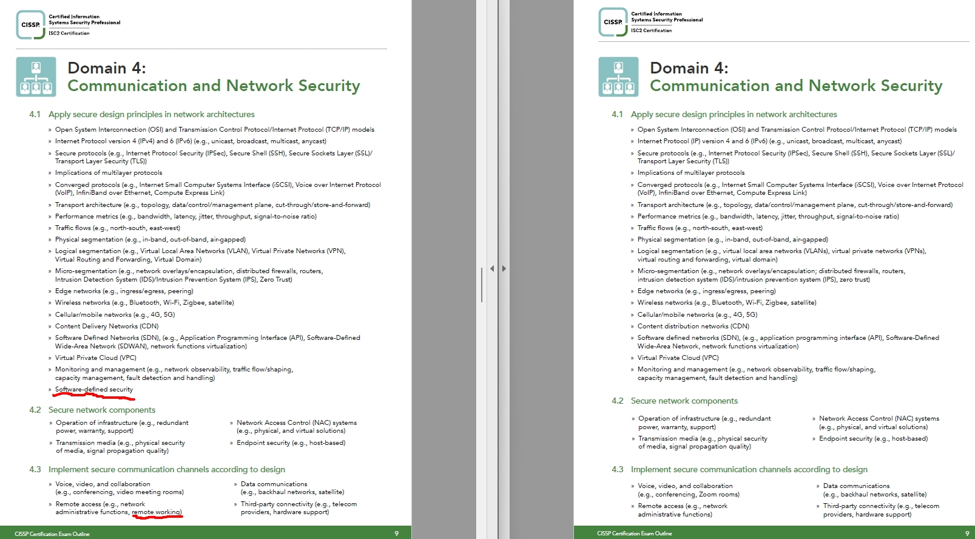
4.1 多了軟體定義安全(software-defined security);本項原本放在8.5。
Get Wentz Wu’s stories in your inbox
免費加入 Medium,以獲取此作者的更新。訂閱
記住我,以便更快登入
4.3 遠端存取的舉例多了遠端工作(remote working)。
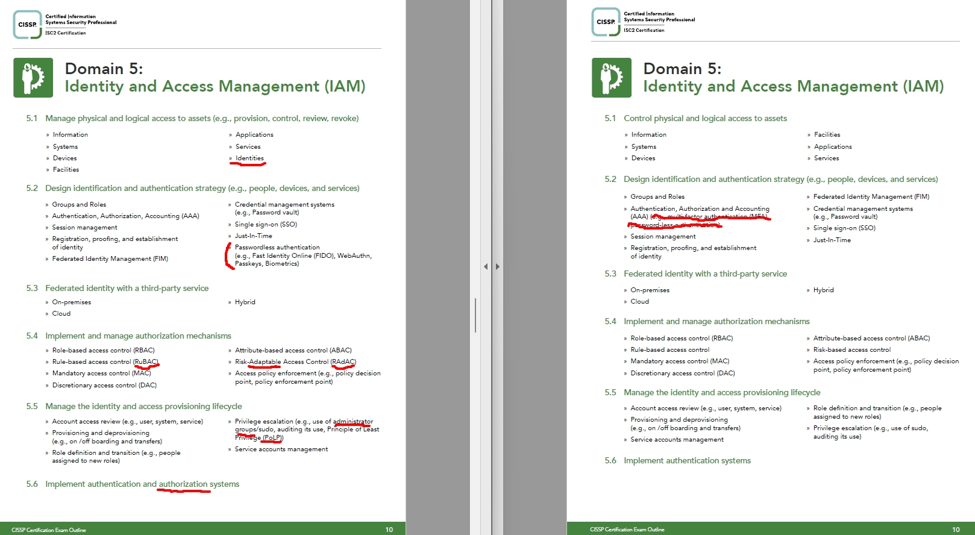
領域5
5.1 標題多了舉例(供裝、控制、審查、吊銷),子標題多了身份(identities)一項。
5.2 AAA不舉例(刪除MFA及無密碼驗證),但將無密碼驗證改成獨立子標題,並舉例(FIDO, WebAuthn, Passkeys, 生物特徵)。
5.4 授權機制將 Rule-based access control 簡稱為 RuBAC;將原來的 Risk-based access control 改為 risk-adaptable access control 並簡稱為 RadAC。
5.5 提權舉例把sudo改成administrator groups/sudo,以避免綁定Linux系統。
5.6 建置身份驗證系統改成建置身份驗證與授權系統。
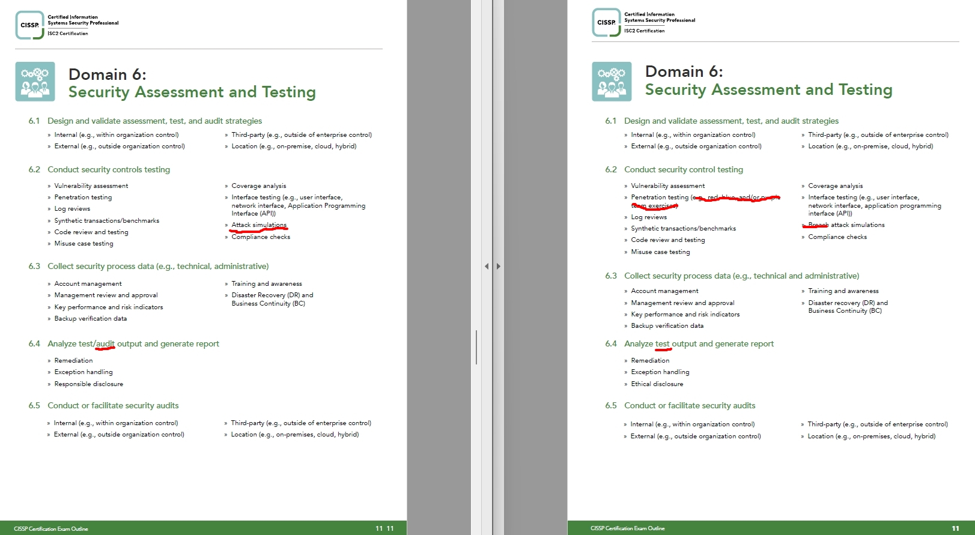
領域6
6.2 滲透測試刪除舉例(紅/藍/粉紅隊)、入侵攻擊模擬(breach attack simulation)刪除入侵變成attack simulation。
6.4 標題 Analyze test output 改為 Analyze test/audit output (增加了 audit)。
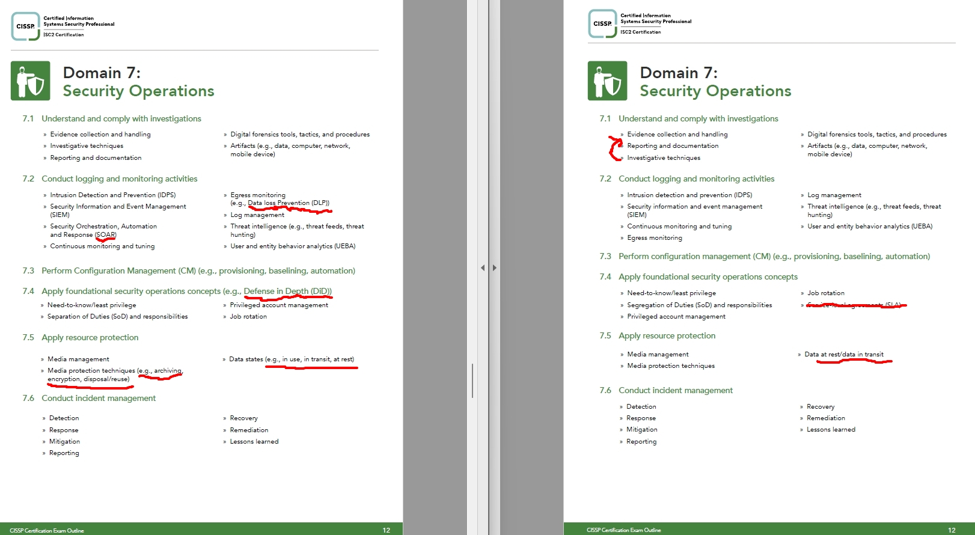
領域7
7.1 子標題把調查技巧放在報告與文件化前面,以符合順序與邏輯。
7.2 多了SOAR;Egress monitoring多了舉例(DLP).
7.4 主標題多了舉例(Defense in Depth).
7.5 媒體保護技巧多了舉例;原子標題Data at rest/data in transit改成data states, 並舉例(in use, in transit, at rest), 由二個狀態變成完整的資料三態。
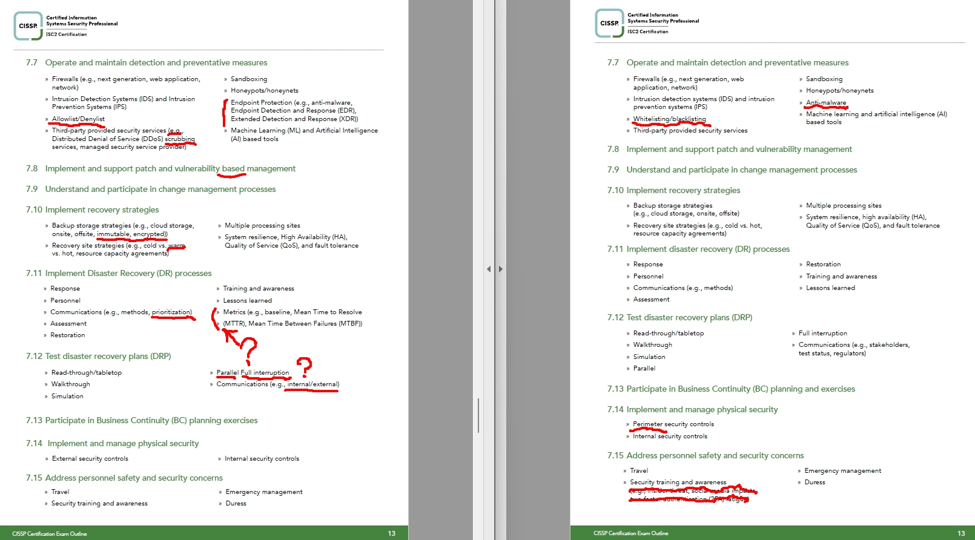
7.7 白名單/黑名單的用字由whitelisting/blacklisting改成allowlist/denylist; 第三方安全服務多了舉例(DDoS scrubbing洗流量, 受管理安全服務供應商);反惡意軟體(anti-malware)改成端點保護並舉例(EDR, XDR)。
7.8 標題由弱點管理(vulnerability management)改成以弱點為基確的管理(vulnerability based management)。
7.10 備份儲存策略的舉例多了不可更改(immutable)與加密(encrypted);復原站點策略舉例多了溫站點(原本只有提到冷與熱站點)。
7.11 溝通的舉例多了排定優先順序(prioritization);多了衡量指標(metrics)並舉例(MTTR, MTBF),但MTTR這邊出現多了項目符號的排版錯誤。
7.12 DRP測試把平行與全中斷這二個子標題合併成平行全中斷(Parallel Full interruption),這可能是排版的錯誤,正確應該是二個獨立的子標題。溝通舉例改成內部/外部(原本是利害關係人、測試狀態與主管機關)。
7.14 實體安全原本分為週邊/邊界安全控制(perimeter security control)與內部安全控制,新版改成外部安全控制與內部安全控制,比較符合邏輯。
7.15 資安訓練與意識刪除舉例(內部威脅、社交媒體衝擊、雙因子驗證疲勞攻擊)
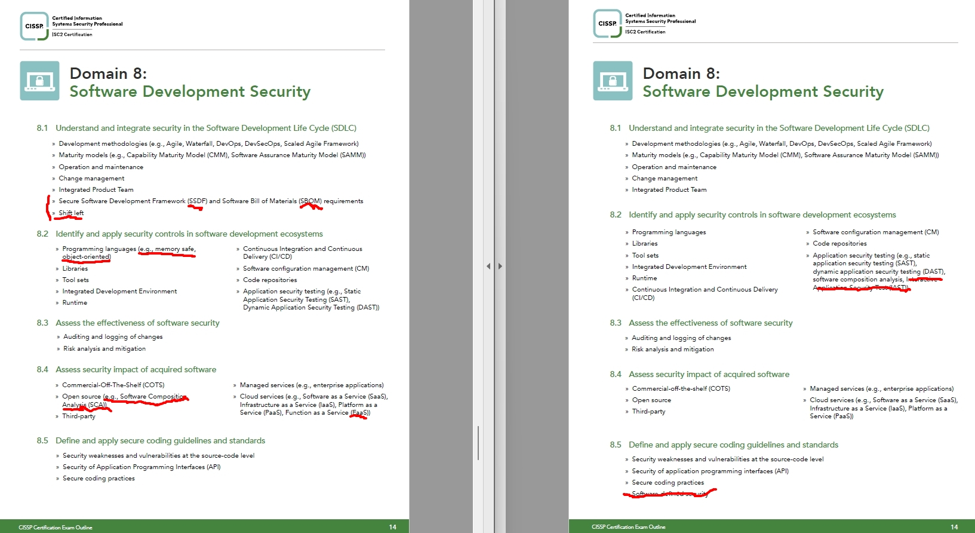
領域 8
8.1 新增SSDF與SBOM,以及左移(shift left)。我們課程強調全面品質管理,把左移視為落伍的觀念,因此完全不談左移。
8.2 程式語言多了舉例(memory safe及物件導向)。
8.4 Open source多了舉例(軟體組成分析SCA)。雲服務多了FaaS。
8.5 刪除軟體定義安全(software-defined security),改放在4.1。
本文PDF版下載


發表留言